L’association entre « HTML2Shell » et CVE-2026-42069 est erronée : ce numéro concerne un défaut d’autorisation dans Kirby CMS. La faille du décodeur Brotli permettant une corruption mémoire, avec un risque d’exécution de code, porte un autre numéro : CVE-2026-111497. Pour savoir quoi mettre à jour, il faut distinguer ces deux problèmes et vérifier les composants réellement déployés.
Pangolin permet désormais d’exporter en YAML les ressources créées dans son interface. J’aime bien ce genre d’ajout : on peut commencer avec des clics, puis récupérer une configuration à relire, à versionner et à reproduire. C’est l’une des bonnes nouvelles de ce Weekly #36, du 17 au 24 octobre 2026, avec KeePassXC 2.8 stable et quelques projets à découvrir. Côté maintenance, les correctifs PHP et GitLab passent en priorité.
PHP a publié les correctifs des deux failles critiques annoncées cette semaine. Les versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12 sont disponibles, ainsi que les paquets Debian 12 et 13. L’exécution de code sans authentification est démontrée sur mod_php et, avec certaines applications, sur PHP-FPM : les serveurs web concernés ont une mise à jour à faire.
GitLab corrige une exécution de code sans authentification, et Collabora publie un avis sur son serveur CODE intégré à Nextcloud. Pour ce dernier, désactiver l’application ne ferme pas le chemin d’attaque : c’est sa version installée qu’il faut vérifier. Deux sujets à traiter avant de passer aux nouveautés de cette sélection du 9 au 16 octobre 2026.
Du côté des nouveautés, je retiens les métadonnées en français de Sonarr 5 et les diagrammes de Sync-in. La découverte de la semaine, Homelable, s’attaque à une tâche moins spectaculaire mais bien utile : garder le plan du réseau et sa documentation au même endroit.
La bascule de la clé racine DNSSEC est prévue ce dimanche 11 octobre, Vaultwarden publie sept correctifs de sécurité et Let’s Encrypt prépare des certificats de 64 jours. La sélection du 4 au 11 octobre comprend aussi Headplane, pour administrer Headscale, et Carbure, pour suivre un budget familial sur son propre serveur.
Un cache CI est souvent considéré comme un simple réglage de performance. Pourtant, les fichiers restaurés peuvent finir dans un chemin exécuté par le build : dépendances, scripts, objets compilés, outils téléchargés ou couches intermédiaires. Un cache modifié par un job peu fiable peut donc devenir un canal d’exécution dans un workflow plus privilégié.
Depuis le 10 septembre 2026, GitHub Actions permet de fixer explicitement les droits du cache avec cache-mode. La clé accepte quatre valeurs, read, write, write-only et none, au niveau du workflow ou d’un job. La fonction est disponible sur github.com pour tous les plans.
Le réglage le plus utile en pratique consiste à séparer les rôles : les validations de pull requests restaurent un cache en lecture seule, tandis qu’un workflow déclenché depuis une branche de confiance produit les nouvelles entrées. Les jobs de publication qui n’ont pas besoin du cache le désactivent complètement.
cache-mode impose une limite de droits appliquée par le service de cache. Il ne vérifie toutefois pas l’intégrité des fichiers déjà présents et ne corrige pas un workflow qui exécute du code non fiable avec des secrets.
Cette semaine : une faille d’authentification corrigée dès 2023 revient toucher les anciennes installations Proxmox VE, FreshRSS 1.30 durcit les accès réseau et plusieurs fonctions sensibles, Jellyfin 12 réécrit sa base au premier démarrage, Bitwarden Lite ajoute un mode rootless et read-only, et Nextcloud publie trois maintenances tout en arrêtant la branche 32. La veille remonte aussi OpenVPN 2.7.7, Ubuntu 24.04.5, Uptime Kuma 2.5.4 et deux changements de gouvernance à surveiller.
Cette semaine : PaperCut NG/MF subit une seconde vague d’attaques, deux failles SonicWall SMA 1000 sont exploitées, Plex demande une mise à jour rapide sans encore détailler les CVE, DokuWiki corrige un défaut pouvant mener à une RCE ou à la suppression de fichiers, et Home Assistant 2026.9 modernise Modbus. File Browser est désormais archivé, tandis que Tailcat réutilise le plan de données de Tailscale sans compte ni control plane.
Cette semaine : Zimbra corrige une injection de commandes déjà exploitée, Next.js traite deux exécutions de code à distance sous Windows et avec AVIF, Ubiquiti publie un bulletin couvrant 22 failles UniFi, Unraid 8 abandonnera Slackware pour Fedora uCore, et LibreOffice 26.8 travaille la typographie et les formats complexes. La veille remonte aussi Ubuntu 26.04.1, le chiffrement par défaut de Backblaze B2, une injection SQL non corrigée dans AppFlowy auto-hébergé et l’archivage de Nitter.
Cette semaine : GitLab corrige CVE-2026-19478, qui permet de modifier ou supprimer des projets publics sans authentification, Linux 7.2 apporte le cache-aware scheduling et de nouveaux pilotes, WordPress 7.1 déplace une partie du traitement des images dans le navigateur, Firefox 154 corrige 58 CVE, et GitHub revient sur une panne de 7 h 47 causée par un défaut de capacité. La veille remonte aussi le vote Debian sur les contributions assistées par IA, les certifications Nextcloud, Homepage 2.0, Readeck 0.23 et plusieurs nouveaux projets auto-hébergés.
Cette semaine : rsync 3.5 corrige 33 problèmes de sécurité, plusieurs branches de Postfix reçoivent des correctifs contre des dénis de service et contournements de politiques, Mozilla révoque une sous-clé GPG exposée dans un dépôt privé, SQLite détaille une rare corruption en mode WAL, et Planka 2.2 retire OIDC/SSO de son édition communautaire. La veille remonte aussi HestiaCP 1.10, les mises à jour Nextcloud d’août, la dissolution de l’équipe Nixpkgs core et le kit ESPHome.
Cette semaine : une faiblesse d’entropie impose une migration pour plusieurs générations de Coldcard, Proxmox VE prend officiellement en charge ARM64, le ver ChainDrop compromet 444 paquets npm et 1 381 versions, Home Assistant 2026.8 change le port des nouvelles installations OS, et FFmpeg 9.0 renforce encore l’accélération matérielle. La veille remonte aussi le retour d’expérience de Tailscale sur l’intrusion Hugging Face, Uptime Kuma 2.5, la Shadow Stack proposée pour Fedora 45, Hermex, ReadMeABook et celld.
Cette semaine : File Browser s’arrête et sera archivé le 1er septembre 2026, vaultwarden 1.37.1 stabilise la compatibilité après Bitwarden 2026.7, HestiaCP 1.9.8 corrige plusieurs failles, GitHub ouvre les stacked pull requests en préversion publique, SilverBullet 2.10 ajoute multi-space et multi-compte, et la veille remonte aussi Obsidian LiveSync 1.0.0, la réduction de durée des certificats TLS, OpenTogetherTube et BookBridge.
Cette semaine : départs dans la gouvernance Jellyfin, position dure de Codeberg sur les projets générés par LLM, fin annoncée du tout gratuit pour l’API SmartThings, Vikunja 2.4.0 avec dix correctifs de sécurité et premières fonctions Pro, vaultwarden 1.37.0 avec correctifs de sécurité et compatibilité clients 2026.7. La veille remonte aussi Pangolin 1.21, Bandcamp Subsonic, Nextcloud et degoog.
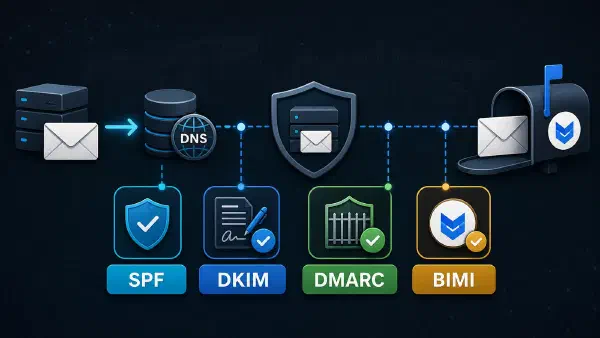
SPF, DKIM, DMARC, BIMI : comment configurer une chaîne anti-spoofing solide pour vos emails, avec les commandes et vérifications qui comptent vraiment.
Synology dévoile DSM 7.4 avec déduplication HDD, agent IA natif et Drive 4.1 à recherche sémantique. L’AUR d’Arch traverse une vague de paquets malveillants. Fedora : un compte contributeur compromis aurait permis à un agent IA d’interagir avec le bug tracker. Linux 7.1, Immich v3 RC, Proxmox DCM 1.1, KDE Plasma 6.7, Lore VCS d’Epic Games.
Le 11 juin 2026, Sonatype a révélé une campagne de détournement de paquets dans l’Arch User Repository (AUR). Baptisée Atomic Arch, elle visait des paquets orphelins repris par de nouveaux comptes, puis modifiés pour installer une dépendance npm malveillante.
Sonatype estime qu’environ 1 500 paquets ont pu être concernés au fil de plusieurs vagues. Ce chiffre était encore présenté comme préliminaire dans son analyse. Arch Linux a confirmé un volume important d’adoptions et de mises à jour malveillantes sans publier de décompte définitif.
L’analyse statique du second étage montre des fonctions de collecte d’identifiants, d’anti-debugging et des références à eBPF pouvant servir à masquer des processus, fichiers ou connexions. Elle ne permet pas d’affirmer que toutes ces fonctions ont été exécutées sur chaque machine touchée.
Mise à jour du 28 août 2026 : le nombre de paquets est présenté comme une estimation, et les capacités eBPF comme des fonctions observées lors de l’analyse statique. La version initiale les décrivait trop directement comme un rootkit pleinement déployé.
Homebrew 6.0.0 renforce la sécurité des taps et déploie le sandboxing Linux. Zcash Orchard : une vulnérabilité de 4 ans découverte par IA, impossible à savoir si exploitée. Let’s Encrypt, trop seul au monde ?
Le 19 mars 2026, un acteur disposant d’identifiants compromis a publié une version malveillante de Trivy et détourné les références de ses actions GitHub. Trivy est justement utilisé pour détecter des vulnérabilités dans les dépendances et les images de conteneurs.
L’incident ne rend pas le scanner inutile. Il rappelle qu’un outil de sécurité reste un logiciel distribué par une chaîne de build, des comptes, des registres et des mécanismes de mise à jour qui peuvent eux-mêmes être compromis.
Mise à jour du 28 août 2026 : cet article a été recentré sur les faits confirmés par les projets concernés. Plusieurs exemples historiques de la version initiale mélangeaient des dates ou des mécanismes d’attaque différents. Les commandes ont aussi été adaptées aux versions actuelles des outils cités.
La cryptographie post-quantique n’est pas de la science-fiction. L’attaque Harvest Now, Decrypt Later invite à préparer les usages crypto dès maintenant. Guide pratique pour auditer les usages, prioriser les risques et préparer une migration progressive vers l’hybridation.
CVE-2026-42945, surnommée Nginx RIFT par ses découvreurs, est un dépassement de tampon dans ngx_http_rewrite_module. Le défaut existe depuis Nginx 0.6.27 et peut être déclenché à distance lorsqu’une configuration utilise une séquence particulière de directives rewrite et set avec des données contrôlées par le client.
L’équipe de recherche depthfirst a démontré une exécution de code avec l’ASLR désactivé. Cette preuve établit que la corruption mémoire est exploitable dans un environnement préparé, mais elle ne démontre pas une exécution de code fiable sur toute installation Nginx moderne.
Nginx classe la vulnérabilité au niveau medium. Les versions 0.6.27 à 1.30.0 sont affectées. Les branches 1.30.1 et 1.31.0 ont introduit le correctif.
Mise à jour du 28 août 2026 : la première version de cet article évaluait trop largement le risque comme élevé pour les reverse proxies, homelabs et ingress Kubernetes. La priorité dépend d’abord de la version et de la présence du chemin rewrite/set vulnérable. La qualification amont est medium.
Debian 14, nom de code Forky, est la future version stable de Debian. Au 14 mai 2026, elle est encore en branche testing. Aucune date de sortie n’est annoncée, et les étapes du freeze ne sont pas encore planifiées publiquement.
Le bulletin de l’équipe Release publié le 10 mai 2026 apporte tout de même plusieurs informations importantes : les builds reproductibles deviennent une contrainte plus forte dans la migration des paquets, les binNMU passent par davantage de tests automatiques, et l’architecture loong64 arrive dans l’archive Debian.
Pour un serveur de production, la conclusion immédiate est simple : Debian 13 Trixie reste la version stable à utiliser. Debian 14 est intéressante à tester dès maintenant, mais pas à déployer comme base principale tant qu’elle n’est pas publiée en stable.
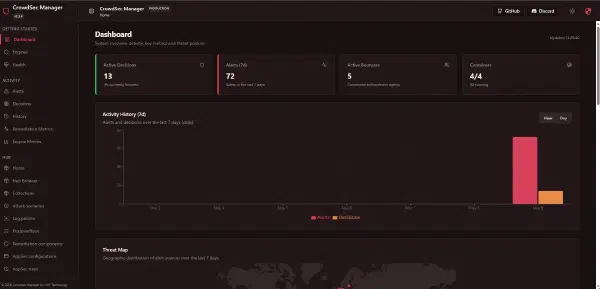
Dans le premier article sur Pangolin, j’avais volontairement laissé CrowdSec de côté.
Pas parce que CrowdSec n’est pas utile. Au contraire. Mais parce qu’une pile Pangolin doit d’abord être comprise avant d’ajouter des briques de sécurité, des bouncers, des dashboards et des automatisations. Une fois Pangolin stable, la question revient naturellement :
Comment visualiser proprement ce que CrowdSec voit et bloque, sans exposer une interface d’administration sensible sur Internet ?
C’est là que CrowdSec Manager devient intéressant.
L’objectif de ce test est simple :
installer CrowdSec Manager à côté de la stack CrowdSec ; ne pas publier son port 8080 sur Internet ; le rendre accessible uniquement via Pangolin ; protéger l’accès avec le SSO Pangolin ; garder les secrets Newt dans Gitea Actions, pas dans Git.
Ubuntu 26.04 LTS est sortie le 23 avril 2026 sous le nom Resolute Raccoon.
Pour un poste desktop, c’est une nouvelle LTS avec GNOME 50, Wayland et quelques changements visibles. Pour un serveur, c’est autre chose : une base qui peut rester en production pendant plusieurs années, avec un nouveau noyau, une pile crypto plus stricte, des paquets serveur mis à jour, des changements de comportement sur des services courants, et une stratégie de support à bien comprendre avant de lancer un do-release-upgrade.
Je regarde donc Ubuntu 26.04 LTS sous l’angle qui m’intéresse le plus ici : serveurs, VPS, homelab, cloud, sécurité et migration propre.
Dirty Frag désigne deux vulnérabilités du noyau Linux publiées le 7 mai 2026 par Hyunwoo Kim. Elles sont suivies sous CVE-2026-43284 pour le chemin XFRM/ESP et CVE-2026-43500 pour RxRPC.
Dans les deux cas, un attaquant qui peut déjà exécuter du code localement peut modifier une page du cache mémoire associée à un fichier normalement accessible en lecture seule. Le démonstrateur public utilise cette primitive pour obtenir les privilèges root.
Mise à jour du 28 août 2026 : les deux CVE disposent désormais de correctifs dans les noyaux fournis par les principales distributions. La désactivation des modules reste une solution temporaire lorsque la mise à jour est impossible. L’article initial, écrit pendant la divulgation, indiquait encore que le second correctif n’était pas publié.