Pangolin 1.24 ajoute les nœuds de sortie : un ordinateur ou un téléphone peut faire transiter son trafic Internet IPv4 par un site choisi. Publiée le 30 septembre 2026, cette version améliore aussi la connexion automatique des clients et ajoute une passerelle pour les appareils sans client Pangolin. Pour un homelab, l’intérêt est concret : utiliser la sortie Internet du domicile en déplacement et raccorder davantage d’équipements au réseau privé.
Pangolin étend son contrôle d’accès aux modèles d’IA et simplifie son déploiement sur plusieurs serveurs. La version 1.22 ajoute une passerelle pour les API cloud ou auto-hébergées et ouvre plusieurs accès distants à Community Edition. La 1.23 rend le clustering déployable sans accompagnement du fournisseur et intègre le connecteur de site à la CLI. Deux versions qui méritent un détour, que l’on cherche à partager un Ollama dans son homelab ou à rendre une instance Pangolin plus disponible.
Cette semaine : le plugin officiel TrueNAS automatise le stockage bloc de Proxmox, Pangolin 1.23 rend son cluster déployable en autonomie et Portainer maintient CE sur la branche 2.45 LTS, sans CE 3.x. RustFS atteint la 1.0, HestiaCP corrige une élévation vers root et Nextcloud 35 relève ses prérequis. La veille remonte aussi Vaultwarden, Debian, Uptime Kuma, Frigate et Navidrome.
Navidrome 0.63 apporte les paroles synchronisées en sidecar, de gros gains de performance et des correctifs de contrôle d’accès. GitHub limite certains endpoints stargazers/watchers. Pangolin 1.20 ajoute un Resource Launcher et une Global Command Palette. Home Assistant Companion arrête iOS 15, watchOS 8 et macOS 11 après la version 2026.7.1. La veille remonte aussi Backblaze Drive Stats, Debian 13.6, KeeWeb, FUTO Notes et TypeType.
Pangolin commence souvent comme un reverse proxy Zero Trust pour des interfaces web.
Mais son intérêt ne s’arrête pas aux dashboards HTTP. L’accès SSH est probablement l’un des cas d’usage les plus intéressants, parce qu’il touche à une surface sensible : l’administration système.
Le réflexe classique reste d’ouvrir 22/tcp sur Internet, de filtrer par IP, puis de compter sur Fail2ban, CrowdSec ou une configuration OpenSSH correcte. Ça peut fonctionner. Mais dès que plusieurs personnes doivent accéder à plusieurs machines, le modèle devient vite pénible à maintenir proprement.
Pangolin SSH propose une autre approche :
ne pas exposer directement SSH sur Internet ; contrôler l’accès par identité, rôle et machine ; utiliser un tunnel Pangolin vers le réseau cible ; garder des ressources limitées, au lieu de donner accès à tout un LAN ; offrir soit un terminal web, soit un accès CLI classique. À noter avant d’aller plus loin : d’après la documentation Pangolin consultée le 2 juillet 2026, les fonctionnalités SSH décrites ici sont disponibles avec Pangolin Cloud et Pangolin Enterprise Edition. En self-hosted Community Edition, vérifiez ce que votre instance expose réellement dans l’interface.
C’est la suite logique des deux premiers articles de la série :
installation de Pangolin et premiers sites Newt ; exposition d’une interface sensible derrière le SSO ; puis maintenant : accès shell, bastion, OpenSSH et provisioning. Je ne vais pas refaire la documentation Pangolin. Le but est de poser une architecture exploitable, avec les choix qui évitent de transformer un bon outil d’accès en nouveau point faible.
Dans le premier article sur Pangolin, j’avais volontairement laissé CrowdSec de côté.
Pas parce que CrowdSec n’est pas utile. Au contraire. Mais parce qu’une pile Pangolin doit d’abord être comprise avant d’ajouter des briques de sécurité, des bouncers, des dashboards et des automatisations. Une fois Pangolin stable, la question revient naturellement :
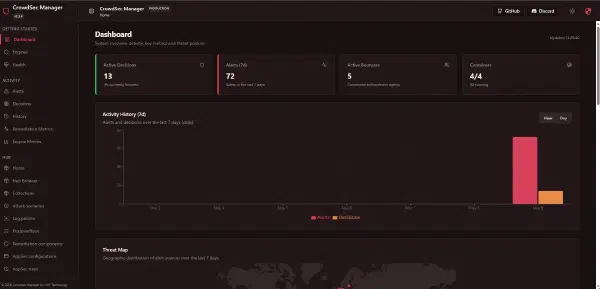
Comment visualiser proprement ce que CrowdSec voit et bloque, sans exposer une interface d’administration sensible sur Internet ?
C’est là que CrowdSec Manager devient intéressant.
L’objectif de ce test est simple :
installer CrowdSec Manager à côté de la stack CrowdSec ; ne pas publier son port 8080 sur Internet ; le rendre accessible uniquement via Pangolin ; protéger l’accès avec le SSO Pangolin ; garder les secrets Newt dans Gitea Actions, pas dans Git.