Stalwart passe en 1.0, avec une migration de base à prévoir pour les installations existantes. Home Assistant prépare de son côté l’arrivée de HACS directement dans ses paramètres dès novembre. Au sommaire de ce Weekly #37, du 24 au 31 octobre 2026 : les correctifs Tailscale SSH, le retrait du TLS des sondes TCP d’Uptime Kuma et BugStage, une forge personnelle sans pull requests.
Pangolin permet désormais d’exporter en YAML les ressources créées dans son interface : une configuration commencée à la souris peut ainsi rejoindre un dépôt Git. Ce Weekly #36, du 17 au 24 octobre 2026, revient aussi sur KeePassXC 2.8 stable, le suivi des mises à jour avec PatchMon et un serveur local pour Roborock. Les correctifs PHP et GitLab sont à traiter en priorité.
Kube DOOM représente les pods d’un cluster Kubernetes par des monstres dans Doom : en tuer un déclenche une demande de suppression du pod correspondant. Ce vieux projet open source donne une occupation assez inhabituelle à un cluster de homelab. Et derrière le plaisir de sortir le fusil à pompe, il offre une façon très visuelle de comprendre comment Kubernetes remplace les pods supprimés.
GitLab corrige une exécution de code sans authentification, et Collabora publie un avis sur son serveur CODE intégré à Nextcloud. Pour ce dernier, désactiver l’application ne ferme pas le chemin d’attaque : c’est sa version installée qu’il faut vérifier. Deux sujets à traiter avant de passer aux nouveautés de cette sélection du 9 au 16 octobre 2026.
Du côté des nouveautés, je retiens les métadonnées en français de Sonarr 5 et les diagrammes de Sync-in. La découverte de la semaine, Homelable, s’attaque à une tâche moins spectaculaire mais bien utile : garder le plan du réseau et sa documentation au même endroit.
La bascule de la clé racine DNSSEC est prévue ce dimanche 11 octobre, Vaultwarden publie sept correctifs de sécurité et Let’s Encrypt prépare des certificats de 64 jours. La sélection du 4 au 11 octobre comprend aussi Headplane, pour administrer Headscale, et Carbure, pour suivre un budget familial sur son propre serveur.
Au départ, tu veux héberger Home Assistant, un bloqueur DNS et deux services Docker. Puis arrivent une VM de test, une supervision, un petit cluster Kubernetes « juste pour apprendre ». Le mini-PC n’a pas changé de taille. La liste des projets, si.
Pour choisir, je regarde d’abord ce qui risque de coincer dans six mois : la RAM, la place pour un second SSD, le réseau vers le NAS. Le processeur le plus cher du catalogue ne règle pas un manque de mémoire ou un disque déjà plein.
Avec 200 € maximum, je prendrais le HP ProDesk 600 G3 reconditionné en 16 Go / 256 Go, relevé à 179,99 €. Le Lenovo M910q descend à 144,25 € avec 8 Go de RAM pour un lab plus léger.
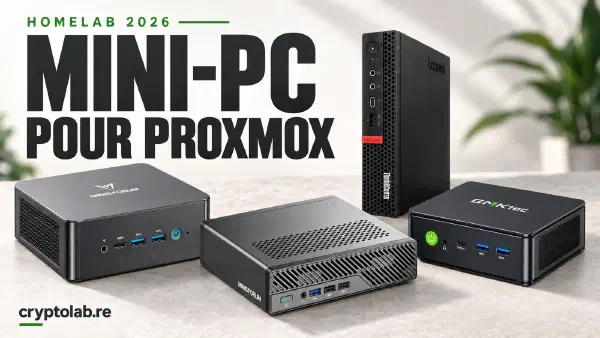
Pour un homelab évolutif autour de 500 €, je prendrais le Minisforum NAB6 Lite en 16 Go / 512 Go. Tu peux commencer avec quelques services, puis augmenter la RAM et ajouter un disque SATA. Si tu veux 32 Go dès l’achat, le NiPoGi H1 est au même niveau de prix. Les huit modèles sont classés du moins cher au plus cher, jusqu’au MS-01 en 10 Gb/s.
Stirling PDF 3 ouvre le SSO OAuth à tous et ajoute un moteur d’automatisation avec un quota gratuit. Ubuntu prépare des publications de noyaux hebdomadaires et Tailscale détaille ses prochaines optimisations. Aussi : Raspberry Pi et RAM modifiée, Schneider/Shelly, Nextcloud 35.0.1, KeePassXC 2.8 bêta, undb archivé, Floci et LLDAP.
J’ai longtemps gardé tout mon homelab sous Docker Compose. Pas par rejet de Kubernetes : Compose faisait le travail, les volumes étaient faciles à retrouver et je savais remettre un service en route sans relire une pile de manifests.
K3s est arrivé plus tard, quand j’ai voulu uniformiser les déploiements et préparer l’ajout d’autres machines. Je n’ai pas tout migré pour autant. Aujourd’hui, les deux cohabitent encore. C’est volontaire.
Pour trancher, je regarde surtout la panne : avec lequel des deux vais-je retrouver les données et remettre le service en route sans improviser ?
Le tag latest est confortable.
On écrit un compose.yml, on lance docker compose up -d, et le service démarre. Pas besoin de choisir une version de PostgreSQL, Redis, Traefik, Gitea, Vaultwarden ou n’importe quelle application auto-hébergée.
Le problème, c’est que latest ne veut pas dire “dernière version stable adaptée à mon environnement”. Ça veut seulement dire : “ce tag pointe vers quelque chose dans le registre au moment où Docker le résout”.
Ce quelque chose peut changer sans que votre fichier Compose change.
Pour une stack de test, ce n’est pas très grave. Pour une base de données, un reverse proxy exposé, un service d’authentification ou une application avec des volumes persistants, c’est une mauvaise convention d’exploitation.
Le vrai sujet n’est pas Docker. C’est la reproductibilité.
Je suis tombé sur Hermes Agent début 2026, et il m’a fallu quelques semaines pour comprendre ce que le projet apportait par rapport aux autres frameworks d’agents.
Le pitch officiel - “self-improving AI agent with a built-in learning loop” - ne rend pas bien service à ce que le logiciel fait concrètement. Après plusieurs mois d’utilisation quotidienne, voici ce que j’en retire.
Dans mon setup opencode + Ollama sur RTX 3090, j’avais commencé avec SearXNG comme source web via MCP.
Ça fonctionnait, mais ce n’était pas exactement le bon outil pour mon usage. SearXNG est un métamoteur de recherche. Il trouve des pages. Firecrawl est plus proche d’une brique d’extraction : il cherche, scrape, nettoie, crawl et renvoie du contenu exploitable par un agent.
Pour un assistant local qui doit lire de la documentation, vérifier une API récente ou comparer plusieurs sources techniques, la différence se sent assez vite.
J’utilise des LLMs comme assistants de code depuis début 2026. D’abord avec des API cloud, puis en local.
Ce qui a changé avec une RTX 3090, c’est la bascule vers un modèle de travail où la latence et la confidentialité deviennent moins pénalisantes. L’inférence locale devient crédible pour du code à partir de 24 Go VRAM.
Voici mon setup, les chiffres réels et ce qui tient vraiment la route.
Freebox 4.11.1 déploie le DNS local .home après 15 ans d’attente, zeropod v0.12.0 corrige les probes K8s, et les outils auto-hébergés Keeper, Euro-Office passent au crible.
Le 19 mars 2026, un acteur disposant d’identifiants compromis a publié une version malveillante de Trivy et détourné les références de ses actions GitHub. Trivy est justement utilisé pour détecter des vulnérabilités dans les dépendances et les images de conteneurs.
L’incident ne rend pas le scanner inutile. Il rappelle qu’un outil de sécurité reste un logiciel distribué par une chaîne de build, des comptes, des registres et des mécanismes de mise à jour qui peuvent eux-mêmes être compromis.
Mise à jour du 28 août 2026 : cet article a été recentré sur les faits confirmés par les projets concernés. Plusieurs exemples historiques de la version initiale mélangeaient des dates ou des mécanismes d’attaque différents. Les commandes ont aussi été adaptées aux versions actuelles des outils cités.
La cryptographie post-quantique n’est pas de la science-fiction. L’attaque Harvest Now, Decrypt Later invite à préparer les usages crypto dès maintenant. Guide pratique pour auditer les usages, prioriser les risques et préparer une migration progressive vers l’hybridation.
Debian 14, nom de code Forky, est la future version stable de Debian. Au 14 mai 2026, elle est encore en branche testing. Aucune date de sortie n’est annoncée, et les étapes du freeze ne sont pas encore planifiées publiquement.
Le bulletin de l’équipe Release publié le 10 mai 2026 apporte tout de même plusieurs informations importantes : les builds reproductibles deviennent une contrainte plus forte dans la migration des paquets, les binNMU passent par davantage de tests automatiques, et l’architecture loong64 arrive dans l’archive Debian.
Pour un serveur de production, la conclusion immédiate est simple : Debian 13 Trixie reste la version stable à utiliser. Debian 14 est intéressante à tester dès maintenant, mais pas à déployer comme base principale tant qu’elle n’est pas publiée en stable.
Ubuntu 26.04 LTS est sortie le 23 avril 2026 sous le nom Resolute Raccoon.
Pour un poste desktop, c’est une nouvelle LTS avec GNOME 50, Wayland et quelques changements visibles. Pour un serveur, c’est autre chose : une base qui peut rester en production pendant plusieurs années, avec un nouveau noyau, une pile crypto plus stricte, des paquets serveur mis à jour, des changements de comportement sur des services courants, et une stratégie de support à bien comprendre avant de lancer un do-release-upgrade.
Je regarde donc Ubuntu 26.04 LTS sous l’angle qui m’intéresse le plus ici : serveurs, VPS, homelab, cloud, sécurité et migration propre.
Quand on lance un projet, blog, side-project, service auto-hébergé ou simple test technique - il y a toujours un moment où la question tombe :
On met quoi comme nom de domaine ?
Par réflexe, on pense immédiatement à .fr ou .com, avec un prix annuel autour de 10 à 15 €.
Ce n’est pas absurde, mais ce n’est pas toujours nécessaire, surtout quand on est encore en phase de test.
Bonne nouvelle : oui, il est possible d’avoir un nom de domaine pour moins d’un euro.
Et non, ce n’est ni une arnaque, ni un hack douteux réservé à des coupons obscurs.