Pangolin 1.24 ajoute les nœuds de sortie : un ordinateur ou un téléphone peut faire transiter son trafic Internet IPv4 par un site choisi. Publiée le 30 septembre 2026, cette version améliore aussi la connexion automatique des clients et ajoute une passerelle pour les appareils sans client Pangolin. Pour un homelab, l’intérêt est concret : utiliser la sortie Internet du domicile en déplacement et raccorder davantage d’équipements au réseau privé.
En bref#
- Nœuds de sortie : le trafic Internet IPv4 peut emprunter la connexion d’un site Pangolin.
- Clients plus autonomes : connexion automatique sur les principaux systèmes et interfaces revues.
- CLI Linux : routage de sous-réseaux pour les appareils qui ne peuvent pas exécuter le client.
- Ressources HTTP : règles selon la méthode et personnalisation des en-têtes de réponse.
Faire sortir son trafic par un site Pangolin#
Par défaut, Pangolin fonctionne en split tunnel : les accès aux ressources privées passent par le tunnel, tandis que la navigation sur Internet conserve la connexion habituelle du poste. La 1.24 ajoute une ressource privée Exit Node pour faire sortir le trafic Internet par un site choisi. L’adresse publique vue par les services devient celle de la connexion de ce site, comme l’explique l’annonce officielle.
Le site peut se trouver à la maison ou sur un autre réseau. Le choix compte : un connecteur installé dans le homelab utilise la sortie Internet du domicile ; un connecteur sur un VPS utilise celle du VPS. C’est utile pour retrouver une adresse de sortie connue lorsqu’on travaille depuis un autre réseau.
Cette ressource est présente dans l’édition Community : l’implémentation de la 1.24.0 accepte ce mode dans le code commun de création des ressources privées, sans contrôle de licence Enterprise.
IPv4 seulement pour le moment#
L’annonce mentionne les routes 0.0.0.0/0 et ::/0, mais la documentation, consultée le 11 octobre 2026, précise que seul le trafic IPv4 est actuellement routé par les nœuds de sortie. L’IPv6 ne passe pas par eux. Sur un poste avec une connectivité IPv6, il ne faut donc pas considérer cette fonction comme un tunnel couvrant toutes les connexions Internet.
Créer la ressource et choisir sa sortie#
Dans le tableau de bord :
- Créer une ressource privée de type Exit Node.
- Lui associer les sites qui doivent servir de sortie.
- Accorder l’accès aux utilisateurs, rôles ou clients machine concernés.
Chaque appareil sélectionne ensuite cette ressource dans son application Pangolin. Avec plusieurs sites, le client choisit une sortie selon les conditions de connexion. La documentation de configuration détaille ces étapes.
Sur Linux ou macOS, avec Pangolin CLI installé et le compte déjà connecté, la sélection se fait ainsi :
pangolin select exit-nodeChoisissez la ressource dans la liste. Le changement s’applique au tunnel actif, ou à la prochaine connexion. Relancer cette commande et choisir None désactive le nœud de sortie.
Pour vérifier le routage, consultez l’adresse publique IPv4 depuis le poste : elle doit correspondre à celle du site choisi. Cela valide la sortie IPv4, pas le traitement de l’IPv6.
Les autres ressources Pangolin restent accessibles par défaut, même lorsqu’elles dépendent d’un autre site. Le réglage Exit Nodes Take Precedence Over Resources change ce comportement : il retire les routes et la résolution des alias des autres ressources pour donner la priorité au nœud de sortie. Si vous utilisez aussi un NAS ou un service interne sur un autre site, gardez cette option désactivée. Ce comportement est décrit dans la configuration des clients.
Des clients qui se connectent sans ouvrir l’application#
Les nouveautés arrivent avec des versions distinctes du serveur. L’annonce de la 1.24 liste les versions qui introduisent la prise en charge des nœuds de sortie :
| Client | Version | Connexion automatique |
|---|---|---|
| macOS | 0.12.0 | Selon Ethernet ou Wi-Fi, avec inclusion ou exclusion de réseaux Wi-Fi |
| iOS / iPadOS | 0.11.0 | Selon Wi-Fi ou réseau mobile, avec filtrage des réseaux Wi-Fi |
| Windows | 0.15.0 | Démarrage à l’ouverture de session et connexion automatique au lancement |
| Android | 0.8.0 | Prise en charge du réglage système Always-on VPN |
| Pangolin CLI | 0.18.0 | Exécution en service pour une connexion persistante |
Sur les systèmes Apple, on peut par exemple exclure le Wi-Fi de la maison tout en activant la connexion sur les autres réseaux. Sur Android, l’option se règle dans les paramètres VPN du système, après avoir établi une première connexion avec Pangolin.
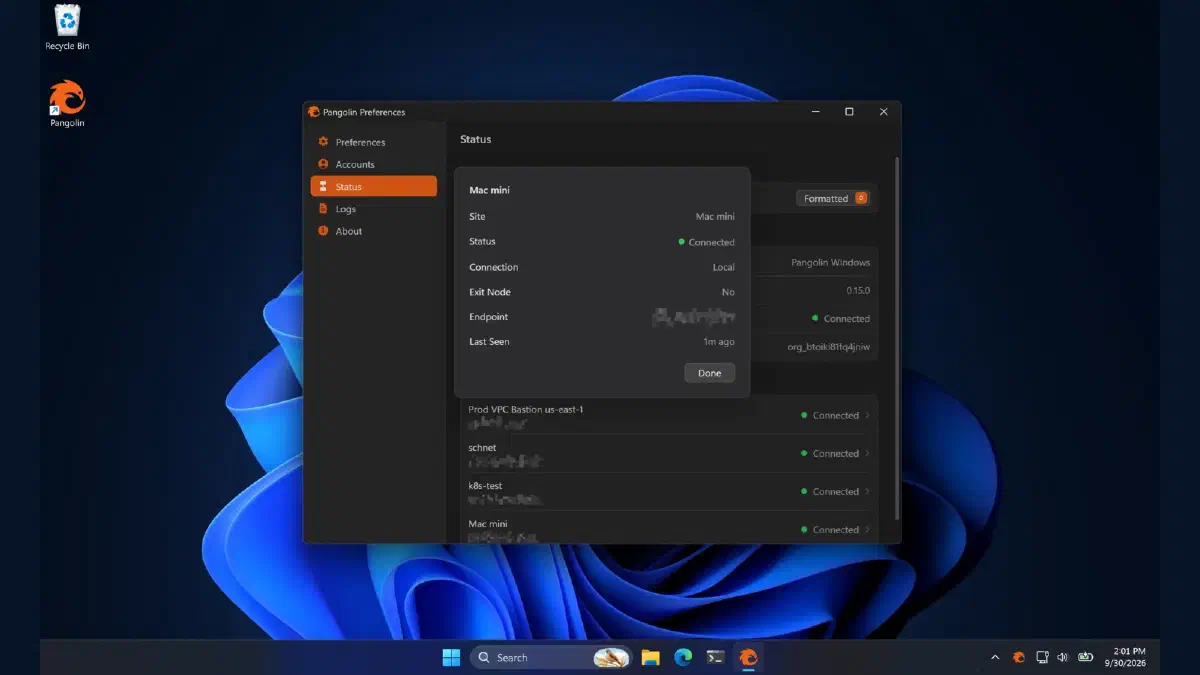
Les interfaces gagnent aussi en lisibilité. Le client Windows 0.15.0 revoit ses préférences et son menu dans la zone de notification. La page Status présente les détails des sites sous forme de fiches, sans imposer de lire une vue JSON. Sur iOS 0.11.0, des widgets, un contrôle dans le centre de contrôle et des actions Raccourcis facilitent l’usage quotidien.
Une passerelle Linux pour les appareils sans client#
La CLI peut maintenant servir de routeur de sous-réseau. Une machine Linux devient la passerelle par laquelle les équipements de son LAN accèdent aux ressources privées Pangolin, sans installer le client sur chacun d’eux. Leur sortie Internet habituelle reste inchangée.
Le montage nécessite des ressources avec une destination IP ou CIDR et un client machine autorisé à les joindre. Le lancement avec --subnet-router se fait avec les droits root et nécessite la capacité CAP_NET_ADMIN : il active le transfert IPv4 et installe des règles nftables et de SNAT. Les connexions des appareils sont donc présentées comme provenant du client passerelle.
Si cette machine n’est pas déjà la passerelle du LAN, ajoutez sur le routeur du réseau une route vers les plages des ressources via son adresse locale. Par exemple, une ressource 10.1.0.0/16 peut être jointe via un client Pangolin situé en 192.168.18.10. La documentation donne la procédure complète et le cas des règles de filtrage Docker, qui peuvent bloquer le transfert sur un hôte partagé.
Des règles HTTP plus précises#
Les règles des ressources HTTP acceptent désormais un critère METHOD. On peut laisser GET et HEAD publics tout en envoyant POST et PUT vers l’authentification, comme le montre la contribution intégrée à cette version. C’est utile pour une application dont la lecture est publique et les écritures réservées aux utilisateurs identifiés. L’ordre des règles reste déterminant : vérifiez qu’une autorisation plus générale ne passe pas avant celle qui impose l’authentification.
La version ajoute aussi la personnalisation des en-têtes de réponse, en complément des en-têtes envoyés au service en amont. Les blueprints distinguent désormais requestHeaders et responseHeaders ; l’ancien champ headers reste compatible pour les en-têtes de requête.
Préparer la mise à jour#
Mettre à jour le serveur seul ne suffit pas pour utiliser les nœuds de sortie. Les notes de version demandent un connecteur de site Pangolin CLI 0.18.0 ou supérieur, ou Newt 1.18.0 ou supérieur. Actualisez ce connecteur avant d’activer la fonction, puis les clients avec les versions indiquées plus haut.
Pour une instance auto-hébergée, suivez la procédure officielle de mise à jour : sauvegarder le répertoire config et la base de données, conserver les fichiers de déploiement et leurs versions, puis modifier les tags d’images et relancer la stack. L’arrêt interrompt les accès ; prévoyez un accès d’administration indépendant de Pangolin.
Les migrations s’exécutent au démarrage. Un retour à l’ancienne image ne suffit pas si le schéma a changé : le retour arrière doit aussi restaurer les données et la configuration compatibles. Après redémarrage, contrôlez les journaux, l’accès au tableau de bord, la connexion des sites et une ressource privée avant de sélectionner un nœud de sortie.
Sources#
- Annonce officielle : Pangolin 1.24, Exit Nodes and Improved Clients
- Notes de version Pangolin 1.24.0
- Documentation des nœuds de sortie
- Création des ressources privées dans le code de la 1.24.0
- Pangolin CLI : installation, service et configuration
- Configuration des clients : macOS, iOS / iPadOS, Windows, Android
- Notes des interfaces : Windows 0.15.0, iOS 0.11.0
- Documentation du routage de sous-réseaux
- Fonctionnement et priorité des règles d’accès
- Ajout des règles sur la méthode HTTP, PR #3704
- Ajout des en-têtes de réponse, PR #3172
- Procédure officielle de mise à jour
- Capture officielle du client Windows utilisée en couverture