
Articles récents

Bonsai 2 27B dans Ollama : Qwen3.8 en ternaire
·1507 mots·8 mins
Dans Ollama, Bonsai 2 27B occupe 12,3 Gio de VRAM contre 20,5 Gio pour Qwen3.8 27B en Q4_K_M, dans un relevé sur RTX 3090 avec 65 536 tokens de contexte alloué. Cela représente 8,2 Gio libérés, soit environ 40 % de mémoire GPU en moins. Ce modèle ternaire de PrismML, basé sur Qwen3.8 27B, est disponible dans la bibliothèque officielle d’Ollama, avec la vision, le raisonnement et les appels d’outils.

Ubuntu 27.04 « Tenacious T-Rex » ouvre son développement
·1078 mots·6 mins
Le développement d’Ubuntu 27.04 « Tenacious T-Rex » a officiellement démarré le 30 octobre 2026, avec une sortie prévue le 22 avril 2027. Cette prochaine version intermédiaire doit notamment poursuivre l’adoption de composants écrits en Rust, tandis que Canonical relance son projet de bureau basé sur Ubuntu Core. Pour un poste Linux ou un homelab, c’est le début d’un cycle à suivre pour préparer les prochains changements du système.
Weekly #37 : Stalwart 1.0, Tailscale SSH, Home Assistant et BugStage
·1654 mots·8 mins
Stalwart atteint sa première version stable et Home Assistant prépare l’intégration de HACS dans un Marketplace. Je retiens surtout ce que ces annonces promettent pour l’entretien des installations : un schéma de données stabilisé pour le premier, un composant de moins à installer séparément pour le second. Ce Weekly #37, du 24 au 31 octobre 2026, revient aussi sur les correctifs Tailscale SSH, les changements de sondes d’Uptime Kuma et BugStage, une forge pensée pour les mainteneurs qui travaillent seuls.
HTML2Shell : démêler la confusion entre Kirby et Brotli
L’association entre « HTML2Shell » et CVE-2026-42069 est erronée : ce numéro concerne un défaut d’autorisation dans Kirby CMS. La faille du décodeur Brotli permettant une corruption mémoire, avec un risque d’exécution de code, porte un autre numéro : CVE-2026-111497. Pour savoir quoi mettre à jour, il faut distinguer ces deux problèmes et vérifier les composants réellement déployés.
J’ai débridé ma RTX 3090 : le verdict avec Ollama
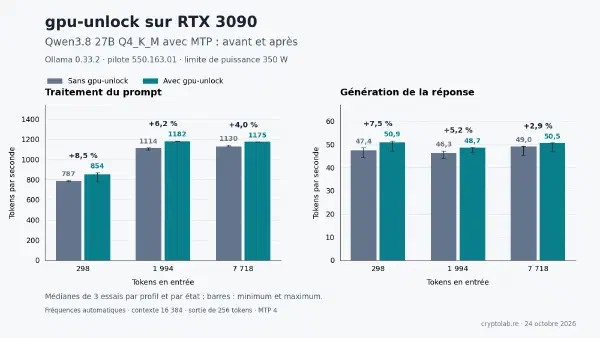
gpu-unlock déverrouille certaines capacités de calcul des GeForce RTX 3000 sous Linux. L’objectif ici : faire tourner l’IA locale plus vite avec la carte déjà installée dans le serveur. Dix-huit essais avec Qwen3.8 27B sur une RTX 3090 comparent les performances dans Ollama avant et après activation.
Weekly #36 : PHP, Pangolin, KeePassXC et Roborock sans cloud
·1653 mots·8 mins
Pangolin permet désormais d’exporter en YAML les ressources créées dans son interface. J’aime bien ce genre d’ajout : on peut commencer avec des clics, puis récupérer une configuration à relire, à versionner et à reproduire. C’est l’une des bonnes nouvelles de ce Weekly #36, du 17 au 24 octobre 2026, avec KeePassXC 2.8 stable et quelques projets à découvrir. Côté maintenance, les correctifs PHP et GitLab passent en priorité.